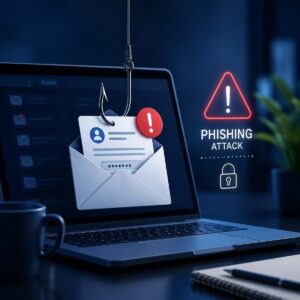
Kotak masuk surat elektronik berkedip lembut di sudut layar gawai, memuat deretan baris pesan bernada krisis yang menuntut perhatian instan. Kepala surel memajang tajuk pembekuan rekening tabungan akibat anomali transaksi mencurigakan di luar yurisdiksi domisili. Tata letak tipografi tampak teramat rapi. Lambang korporasi perbankan multinasional disematkan dengan resolusi sempurna tanpa cacat geometris. Rasa gamang seketika menyergap relung kesadaran pembaca. Tekanan psikologis buatan memicu lonjakan kortisol, melumpuhkan insting skeptis yang lazimnya siaga menyaring keabsahan dokumen digital.
Transformasi ekonomi nirsentuh melahirkan kemudahan akses perbankan lintas benua, namun sekaligus membuka celah baru bagi sindikat peretas komputasi awan. Para penjahat siber kini enggan membenturkan kepalanya ke dinding enkripsi peladen bank yang berlapis baja tebal. Mereka menyadari celah paling rapuh dalam rantai keamanan siber berada di depan monitor, yakni persepsi manusia itu sendiri. Rekayasa manipulasi melalui sarana email phishing finansial terus berevolusi menjadi instrumen perampokan digital paling efisien, menguras likuiditas nasabah tanpa perlu melancarkan aksi kekerasan fisik di dunia nyata.
Arsitektur Tipu Muslihat: Membedah Protokol Pemalsuan Identitas Surel
Metode serangan surel palsu bermula dari manipulasi protokol transmisi surat elektronik kuno yang minim validasi kriptografis bawaan. Aktor kejahatan mengeksploitasi konfigurasi domain yang cacat untuk melakukan pemalsuan identitas pengirim secara meyakinkan. email phishing finansial Melalui teknik penyamaran header, nama institusi resmi disuntikkan ke dalam kolom pengirim tampilan luar, sementara alamat peladen transmisi sesungguhnya tersembunyi rapi di balik rantai relai anonim.
Ketiadaan sinkronisasi catatan autentikasi pengirim domain pada server penerima membuat pesan tipuan tersebut lolos dari saringan kotak sampah elektronik. Pelaku kejahatan siber memanfaatkan ketidaktahuan pengguna mengenai fungsi catatan autentikasi domain tingkat lanjut. Di balik keindahan tampilan antarmuka surel, tersimpan tautan hiperteks berbahaya yang telah diprogram mengalihkan peramban menuju situs cermin. Korban digiring melintasi lorong simulasi perbankan palsu yang secara senyap mencatat setiap ketukan tombol papan ketik komputer.
5 Trik Rahasia Sindikat Siber Menjerat Persepsi Korban
Menelusuri anatomi penipuan digital menuntut kecermatan dalam membongkar lima taktik manipulasi terselubung email phishing finansial :
-
Manipulasi Domain Melalui Tipografi Homograf Visual
Pelaku mendaftarkan nama domain yang memiliki kemiripan optik nyaris identik dengan domain resmi lembaga keuangan. Mereka mengganti alfabet latin tertentu dengan karakter dari alfabet lain yang tampak sama di layar peramban. Perbedaan mikroskopis pada bilah alamat ini kerap luput dari pengamatan mata telanjang pengguna yang sedang tergesa-gesa.
-
Penyusunan Narasi Berbasis Skema Urgensi Palsu yang Menekan
Struktur kalimat dirancang secara sistematis untuk memicu kepanikan akut dalam horizon waktu yang sangat sempit. Ancaman pemblokiran saldo permanen dalam tempo dua puluh empat jam dipadukan dengan dalih regulasi kepatuhan antipencucian uang fiktif. Kepanikan yang terbangun memaksa korban menekan tautan rujukan tanpa sempat memverifikasi keabsahan pesan ke kantor cabang terdekat.
-
Injeksi Berkas Dokumen Berformat Berbahaya Berkedok Laporan Transaksi
Selain mengandalkan tautan manipulatif, peretas kerap melampirkan berkas dokumen digital berformat arsip terkompresi atau berkas dokumen berbayang makro. Saat berkas diunduh dan dibuka, skrip perusak bekerja senyap di latar belakang sistem operasi komputer. Program jahat tersebut bertugas memindai berkas kredensial perbankan yang tersimpan di dalam memori peramban tanpa menimbulkan getaran notifikasi apa pun.
-
Kloning Presisi Format Komunikasi Korporat Resmi
Sindikat penipu menyalin kode sumber rancangan surel resmi perbankan hingga ke tingkat margin piksel terkecil. Pernyataan sanggahan hukum, tautan kebijakan privasi asli, hingga nomor kontak layanan pelanggan resmi dicantumkan pada bagian kaki surel. Trik kamuflase ini dirancang untuk meninabobokan kewaspadaan korban sebelum mereka masuk ke jerat formulir pembaharuan data palsu.
-
Penetrasi Melalui Skema Tombak Phishing Terarah
Untuk target bernilai moneter tinggi, pelaku melakukan pengintaian rekam jejak digital korban terlebih dahulu melalui platform jejaring profesional. Pesan dirancang secara personal dengan menyebut nama lengkap, jabatan korporat, hingga mitra bisnis riil. Pemanfaatan data kontekstual yang akurat dalam email phishing finansial membuat korban nyaris mustahil mencurigai adanya niat jahat di balik instruksi transfer dana darurat tersebut.
4 Kerusakan Fatal Pasca-Infiltrasi Data Kredensial
Kelengahan merespons surel manipulatif memicu gelombang kerugian berantai yang meruntuhkan stabilitas hidup korban:
-
Pengalihan saldo tabungan secara masif melalui jaringan rekening penampung berlapis yang dikendalikan sindikat perantara keuangan gelap.
-
Pembobolan kerahasiaan identitas kependudukan yang diperjualbelikan di pasar gelap siber untuk pembukaan rekening penampung kejahatan lain.
-
Kerusakan skor kelayakan kredit perbankan akibat pemanfaatan data pribadi korban untuk pengajuan fasilitas pinjaman daring tanpa izin.
-
Kerugian hukum berupa pemeriksaan kepolisian tatkala data rekening korban dijadikan sarana lalu lintas dana ilegal oleh pihak ketiga.
Menyadari dampak destruktif tersebut mempertegas kewajiban setiap individu untuk memutus rantai kelalaian dalam menanggapi pesan digital yang mencurigakan.
Langkah Taktis Memvalidasi Keaslian Surat Elektronik Perbankan
Mengamankan diri dari jebakan siber menuntut protokol verifikasi mandiri yang ketat sebelum mengeklik tautan apa pun di dalam surel. Arahkan kursor tetikus ke atas tautan tanpa menekannya, lalu perhatikan pratinjau alamat web asli yang muncul di sudut bawah jendela peramban. Jika alamat tujuan tidak mengarah pada domain induk resmi perbankan, segera hapus surel tersebut secara permanen.
Langkah kedua adalah memeriksa kepala surat elektronik lengkap guna menelaah keaslian domain pengirim yang sebenarnya. Hubungi pusat kontak resmi institusi keuangan bersangkutan melalui saluran telepon publik yang terdaftar independen, bukan melalui nomor kontak yang tertera di dalam badan surel. Jangan pernah membuka lampiran berkas dari pengirim yang tidak dikenal, terlebih jika berkas tersebut menuntut pengaktifan fungsi makro otomatis pada aplikasi pengolah kata Anda.
Mengukuhkan Benteng Pertahanan Nalar di Era Digital
Teknologi komunikasi modern terus melesat menghadirkan efisiensi transaksi yang mengagumkan bagi peradaban manusia. Namun, secanggih apa pun piranti lunak penyaring surel spam yang terpasang di peladen korporat, benteng pertahanan terakhir tetap berpijak pada ketajaman nalar manusia di balik gawai. Literasi keamanan siber bukan lagi sekadar pengetahuan pelengkap, melainkan instrumen perlindungan diri yang mutlak dikuasai di era ekonomi berbasis data.
Peliharalah skeptisisme yang sehat terhadap setiap korespondensi digital yang membawa pesan ganjil atau tuntutan tindakan instan. Tanamkan prinsip kehati-hatian ganda sebelum menyerahkan informasi sekecil apa pun di jagat maya. Dengan menjaga ketenangan emosi, menguasai metode verifikasi teknis secara mandiri, serta membiasakan diri bersikap kritis terhadap lalu lintas data masuk, Anda dapat mengarungi arus transformasi perbankan digital dengan aman, tenang, dan berdaulat penuh atas keamanan aset finansial masa depan Anda.
Pertanyaan yang Sering Diajukan
Apakah penyedia layanan surel gratis dapat menyaring seluruh surel penipuan secara otomatis?
Penyedia layanan surel modern memiliki algoritma penyaring spam yang canggih, namun teknik manipulasi domain baru dan variasi tata bahasa peretas sering kali berhasil menembus celah saringan, sehingga kewaspadaan manual pengguna tetap menjadi penentu utama keamanan data.
Bagaimana cara membedakan alamat surel resmi perbankan dengan alamat surel palsu penipu?
Alamat surel resmi perbankan selalu menggunakan domain korporat eksklusif berbayar yang terdaftar sah, bukan domain publik gratisan, serta tidak memuat variasi karakter aneh, angka pengganti huruf, maupun pemanjangan nama domain yang tidak lazim.
Apakah membuka badan surel penipuan tanpa mengeklik tautan sudah berbahaya bagi perangkat?
Membuka badan surel berbasis teks umumnya aman selama pengguna tidak mengeklik tautan apa pun di dalamnya, tidak mengunduh berkas lampiran yang disematkan, serta menonaktifkan fitur pemuatan gambar otomatis yang dapat membocorkan alamat protokol internet pengguna ke peladen penyerang.
Apa tindakan pertama yang wajib dilakukan jika terlanjur mengisi data sensitif di situs palsu?
Tindakan darurat pertama adalah segera menghubungi pusat panggilan resmi perbankan untuk memblokir rekening dan kartu yang bersangkutan, kemudian mengganti kata sandi seluruh akun penting dari perangkat lain yang steril dari potensi infeksi peranti perusak.